
Après le fisc, les pirates s'attaquent à l'Éducation nationale : des données de l'académie de La Réunion concernées
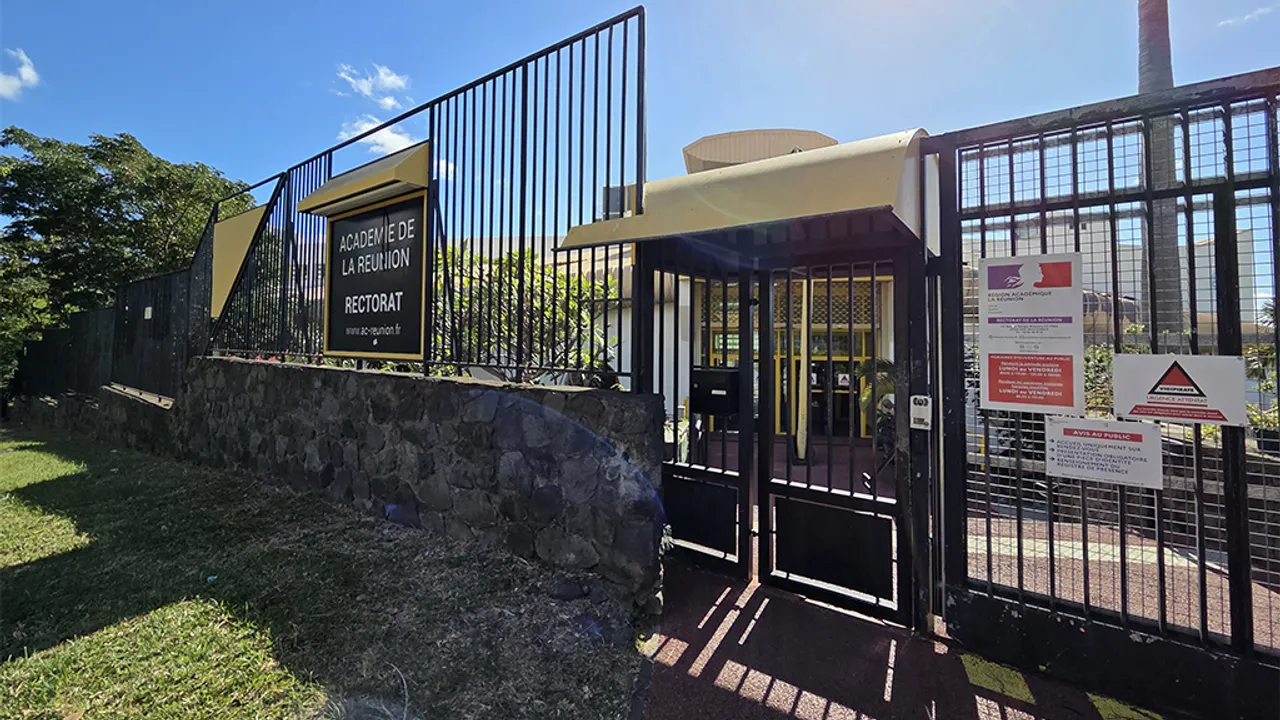
Après avoir revendiqué le piratage de l'administration fiscale, le groupe ZeroBytes affirme avoir mis la main sur quelque 43 Go de données provenant de plusieurs systèmes de l'Éducation nationale. Parmi les fichiers revendiqués figureraient des données liées à I-Prof et aux personnels des différentes académies, notamment celle de La Réunion. Interrogé par Zinfos974, le rectorat précise que l'incident est traité au niveau national et que le ministère assure l'information des personnels concernés.
Une nouvelle fuite massive de données touche-t-elle l'Éducation nationale ? C'est ce qu'affirme ZeroBytes, le groupe de pirates qui a également revendiqué les récentes intrusions informatiques ayant frappé la Direction générale des finances publiques (DGFiP).
Lire aussi : Piratage du fisc : êtes-vous concerné ? Les victimes prévenues dès ce lundi
Selon l'inventaire publié par les pirates, environ 43 Go de données, réparties dans plus de 2.500 fichiers, auraient été récupérées. ZeroBytes avance le chiffre impressionnant de 346 millions de lignes. Un nombre à manier avec précaution : il s'agit de données brutes issues de différentes bases, sans dédoublonnage, et non de 346 millions de personnes différentes.
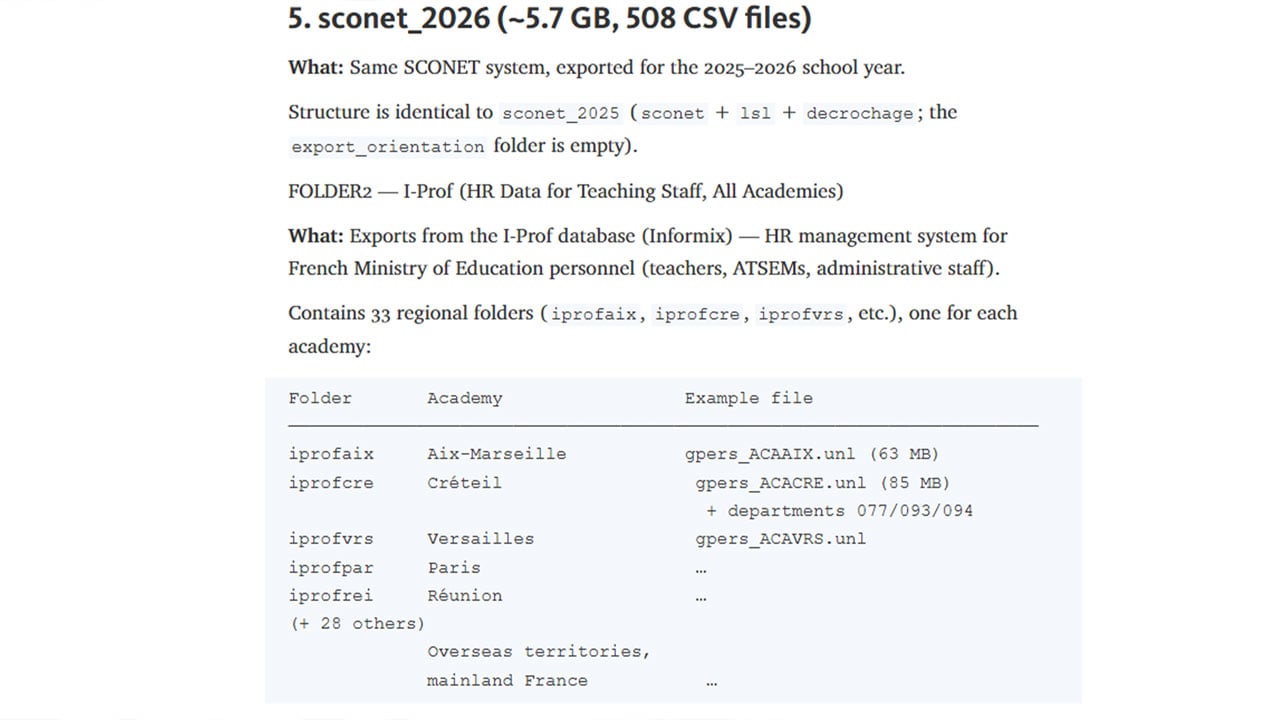
La revendication, qui n'a pas encore été authentifiée dans son intégralité par le ministère, porte à la fois sur des élèves et des personnels de l'Éducation nationale.
Quid de La Réunion ?
Contacté ce mardi matin par Zinfos974, le rectorat de La Réunion rappelle que l'incident est suivi au niveau national. À ce stade, le nombre d'agents ayant exercé dans l'académie et dont les données pourraient figurer dans les fichiers revendiqués n'est pas connu.
La circulation des données ne s'arrête par ailleurs pas nécessairement aux frontières d'une académie. Lorsqu'un personnel obtient une mutation, les informations nécessaires à la gestion de son dossier sont transférées informatiquement vers sa nouvelle académie.
Une compromission touchant des données issues d'une académie comme Créteil peut donc avoir des répercussions au-delà de son seul périmètre géographique, notamment pour des personnels ayant changé d'affectation au cours de leur carrière.
Concernant les agents touchés, le ministère assure directement l'information des personnels concernés. Aucune communication particulière propre à La Réunion n'est prévue à ce stade.
I-Prof, le dossier de carrière des enseignants
Parmi les données que ZeroBytes affirme avoir récupérées figurent notamment des informations issues d'I-Prof. L'outil est loin de se limiter à une messagerie professionnelle : présenté par le ministère comme « l'assistant carrière » des enseignants, il centralise les informations détenues par l'administration concernant leur parcours.
I-Prof permet notamment à chaque enseignant de consulter les données relatives à sa vie professionnelle et à sa situation personnelle, ses évaluations, ses promotions ou encore sa mobilité. Les enseignants peuvent également enrichir leur dossier en renseignant leurs formations, leurs diplômes ou leurs différentes expériences professionnelles. La plateforme leur permet enfin d'échanger avec leur correspondant de gestion.
Cela ne signifie toutefois pas que l'intégralité des informations consultables sur I-Prof a été dérobée.
D'après l'inventaire publié par ZeroBytes, les exports revendiqués comporteraient notamment des données sur les personnels, leurs contrats, qualifications et formations ainsi que différents éléments administratifs. Le groupe affirme disposer de fichiers concernant les différentes académies françaises, dont La Réunion.
Lire aussi : Piratage des impôts : des centaines de milliers de contribuables potentiellement concernés par une fuite de données
Le rectorat de La Réunion renforce la sécurité de ses accès
Au-delà de cette nouvelle revendication, le rectorat observe avec inquiétude la multiplication des attaques visant les systèmes informatiques publics. À La Réunion, aucune conséquence particulière n'a pour l'heure été constatée sur le fonctionnement des services, mais le renforcement de la sécurité des accès se poursuit.
L'un des principaux enjeux concerne désormais l'authentification des utilisateurs. Le traditionnel couple identifiant-mot de passe apparaît de moins en moins suffisant face aux techniques employées par les cybercriminels. À l'image de ce qui existe désormais pour de nombreux services bancaires, l'Éducation nationale s'oriente progressivement vers une authentification multifacteur (MFA), qui impose une vérification supplémentaire lors de certaines connexions.
Nouvelle étape ce vendredi
Selon les informations de Zinfos974, une nouvelle étape sera franchie dès ce vendredi à La Réunion : le portail d'authentification de l'académie va évoluer afin de devenir compatible avec les solutions d'authentification multifacteur déployées par le ministère.
L'académie disposait déjà de son propre système d'authentification à travers Métice, avec certaines spécificités locales qui n'étaient pas totalement compatibles avec la nouvelle architecture nationale. L'évolution du portail doit permettre d'intégrer progressivement ces nouvelles briques de sécurité.
La sécurisation concerne également les élèves. Pour les connexions effectuées depuis l'extérieur des établissements, ÉduConnect devient le point d'entrée privilégié, avec un compte unique et les protections associées. D'autres mesures décidées au niveau national doivent encore suivre.
Les mutations, autre enjeu dans la circulation des données
Le rectorat rappelle par ailleurs que les systèmes académiques ne fonctionnent pas totalement en vase clos. Lorsqu'un personnel change d'académie à l'occasion d'une mutation, certaines informations nécessaires à la gestion de son dossier doivent être transférées informatiquement entre académies.
Une compromission touchant une académie comme Créteil peut donc soulever des interrogations dépassant son seul périmètre géographique, notamment pour des personnels ayant changé d'affectation au cours de leur carrière.
Lire aussi : Piratage massif à l’Éducation nationale : 243.000 agents concernés
Des données concernant également des élèves
À l'échelle nationale, le périmètre revendiqué par ZeroBytes est beaucoup plus vaste. Le groupe affirme notamment détenir des bases scolaires de l'académie de Créteil, dont certaines données remonteraient à 2005.
Identité des élèves, identifiant national élève (INE), date et lieu de naissance, adresses, responsables légaux ou encore parcours scolaire figureraient parmi les informations récupérées.
ZeroBytes revendique également le vol de données provenant de SCONET, avec des informations concernant des collégiens et lycéens, ainsi que des bases utilisées pour le suivi d'élèves en difficulté ou exposés au décrochage scolaire.
Autre élément particulièrement sensible : le groupe affirme disposer de deux annuaires numériques complets des académies de Créteil et Versailles, représentant environ 602.000 comptes. Ceux-ci comporteraient notamment des identifiants, des adresses électroniques, des fonctions et des empreintes de mots de passe.
Le groupe affirme au total avoir identifié environ 1,22 million d'élèves distincts et plusieurs millions de matricules liés à des personnels. Ces chiffres sont ceux avancés par les pirates et ne correspondent pas nécessairement à autant de personnes actuellement en activité ou scolarisées.
🔴 Fuite de données au ministère de l’Éducation nationale : ZeroBytes revendique près de 346 millions de lignes de données concernant des élèves, enseignants et personnels : identités, coordonnées, données scolaires, professionnelles et administratives.https://t.co/EJTGVnUKLE
— FrenchBreaches (@Frenchbreaches) August 17, 2026
Une première intrusion reconnue par le ministère le 31 juillet
Cette nouvelle revendication intervient alors que l'Éducation nationale avait déjà reconnu, le 31 juillet dernier, avoir été victime d'une intrusion informatique.
Selon le ministère, l'accès frauduleux avait été réalisé dans la nuit du 25 juillet, à la suite de l'usurpation d'un compte professionnel. L'attaque identifiée avait alors visé le système d'information consacré à la formation des personnels.
Les données susceptibles d'avoir été exfiltrées concernaient des agents du ministère ayant exercé en académie depuis 2001. Il s'agissait d'éléments d'identité et d'informations professionnelles concernant notamment leur statut et leurs fonctions. Pour une partie des agents, pouvaient également figurer l'adresse postale, le numéro de téléphone et le numéro de sécurité sociale.
Le ministère avait alors apporté une précision importante : « Ce système d'information ne contient ni données bancaires, ni mots de passe, ni données relatives aux élèves. »
Or, la nouvelle revendication de ZeroBytes fait état d'un périmètre beaucoup plus large. Le groupe affirme avoir accédé à plusieurs autres systèmes contenant précisément des données relatives aux élèves et, pour certains annuaires informatiques, des empreintes de mots de passe.
Il n'est cependant pas possible, à ce stade, d'affirmer que l'ensemble des fichiers aujourd'hui revendiqués provient de l'intrusion reconnue par le ministère fin juillet. Certaines dates avancées par ZeroBytes correspondent par ailleurs aux dates de création ou d'export des fichiers et pas nécessairement au moment où ceux-ci auraient été dérobés.
Une enquête menée au niveau national
Dès le 26 juillet, le centre opérationnel de sécurité des systèmes d'information du ministère avait été alerté. L'accès externe au système concerné avait été suspendu et une cellule de crise activée.
Le ministère avait également annoncé avoir déposé plainte et saisi l'Agence nationale de la sécurité des systèmes d'information (ANSSI) ainsi que la Commission nationale de l'informatique et des libertés (CNIL).
Les investigations doivent désormais permettre de déterminer si la revendication de ZeroBytes révèle un périmètre de compromission beaucoup plus vaste que celui initialement annoncé fin juillet.
À La Réunion, la principale inconnue demeure le nombre de personnels de l'Éducation nationale dont les informations figureraient effectivement dans les données revendiquées par les pirates.
Dans la même rubrique
En continu
TOP 10
- 1
 Contrôles routiers : 17 permis retirés et des dizaines d'infractions relevées par la gendarmerie
- 2Assassinat de Shana : le troisième procès d’un parcours judiciaire interminable pour les proches de l’adolescente tuée à Saint-Pierre
- 3Expertise comptable : cinq cabinets s’unissent pour garder la main à La Réunion
- 4Un trafic de dou démantelé à Saint-André et une saisie record pour le Nord
- 5Grand Bois : un enfant mordu par un chien, son propriétaire condamné
- 6"Je vais défoncer ta porte et te mettre en sang", prévient le concubin violent avant de passer à l’acte
- 7Saint-Leu : une biche retrouvée morte dans l'élevage de Laurent Ferrère
- 8L’IA va-t-elle vraiment remplacer les comptables à La Réunion? (En vidéo) Le président de l’Ordre répond à Zinfos974
- 9La Possession : la mairie dégaine l'arme du couvre-feu pour les mineurs
- 10Saint-Pierre : tentative de meurtre à Ravine Blanche, un suspect interpellé
Téléchargez
l'application Zinfos974
Toute l'actualité de La Réunion en temps réel, gratuitement sur votre smartphone.


